
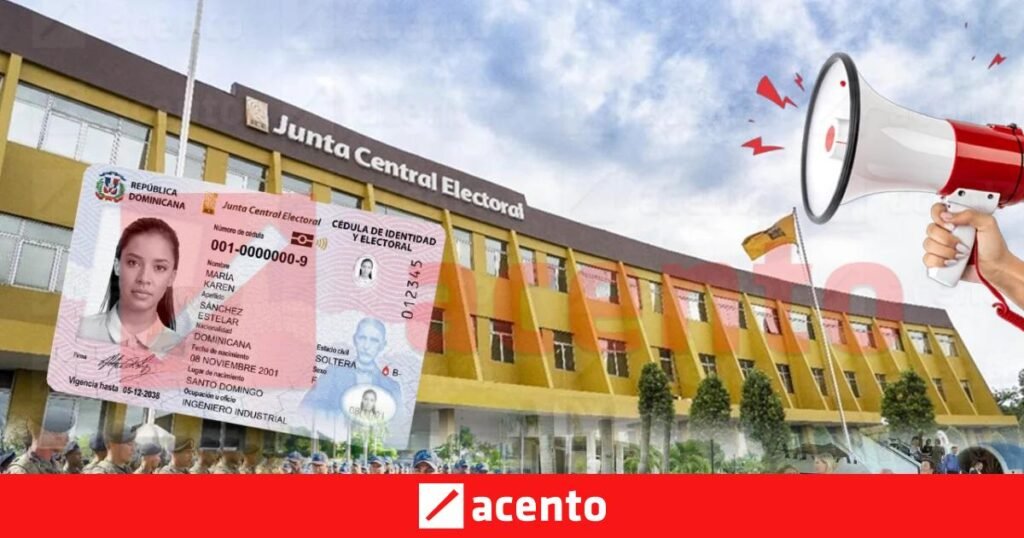
La nueva cédula quedó bajo observación institucional después de que una auditoría privada apuntara fallas de configuración en sus mecanismos de verificación de autenticidad. La Junta Central Electoral (JCE) rechazó ese señalamiento y sostuvo que el documento no presenta vulnerabilidades que permitan clonación o falsificación ni comprometan los datos personales. Su respuesta quedó recogida en un comunicado fechado el 10 de noviembre, tras divulgarse la evaluación criptográfica de FACTOR Inc.
De acuerdo con la JCE, luego de revisar la documentación de FACTOR, consultar al consorcio EMDOC, adjudicatario del proyecto mediante la licitación internacional JCE-CCCLPI-2024-0001, y solicitar criterio a especialistas internacionales en criptografía y documentos de identidad, puede afirmar “de manera categórica” que no hay vulnerabilidad alguna en los chips. Sin embargo, la diferencia entre esa posición y los hallazgos divulgados por la auditoría mantiene abierto el escrutinio sobre la implementación técnica y sobre la capacidad real de bancos, instituciones públicas, consulados y demás entidades para validar electrónicamente la autenticidad del documento.
El informe Proof of Cédula señaló dos elementos: el uso de un archivo firmado con RSA-1024, algoritmo que FACTOR considera obsoleto, y la existencia de un certificado identificado como de desarrollo en lugar de uno de producción emitido por la JCE; además, apuntó la falta de una raíz de confianza pública y de una lista de certificados revocados. En respuesta, la institución anunció que publicará el certificado raíz del documento, la lista de revocación y una guía para verificar su autenticidad, una medida que vuelve a poner en primer plano la exigencia de vigilancia de la sociedad civil sobre la gestión y los resultados de un proceso que afecta servicios y trámites sensibles.